QR kodovi su postali svakodnevni alat. Skeniramo ih u restoranima, na parkiralištima, u poslovnim zgradama, na paketima i računima. No jeste li se ikada zapitali što se zapravo krije iza koda koji skenirate? Upravo tu nastaje quishing, nova kibernetička prijetnja koja iskorištava našu naviku brzog skeniranja bez provjere. Ako QR kod može biti ulaz u prijevaru, kako se zaštititi i što svaki korisnik mora znati?
Jeste li čuli za quishing?
Digitalni svijet mijenja se brže nego što ga većina korisnika uspijeva pratiti, a upravo u toj brzini nastaju nove prijetnje koje se ne uklapaju u stare obrasce. Jedna od njih je quishing, oblik prijevare koji se ne oslanja na klasične linkove ili sumnjive poruke, nego na QR kodove koje korisnici svakodnevno skeniraju bez razmišljanja.
Iako QR kodovi djeluju bezopasno, njihova jednostavnost i sveprisutnost postali su idealan alat za napadače koji žele prevariti korisnike, ukrasti podatke ili ih navesti na neželjene radnje. Što je digitalni proces brži, to je veća šansa da korisnik neće zastati i provjeriti izvor, a upravo ta automatiziranost stvara savršeno okruženje za napad.
Sve veća ovisnost o QR kodovima u svakodnevnim situacijama dodatno povećava rizik. Korisnici su navikli da kodovi zamjenjuju linkove, obrasce, prijave i autentifikaciju, pa ih skeniraju gotovo refleksno, bez razmišljanja o tome tko ih je postavio i kamo vode.
Upravo zato je važno razumjeti kako quishing funkcionira i zašto je postao jedna od najbrže rastućih kibernetičkih prijetnji.
Kako quishing funkcionira?
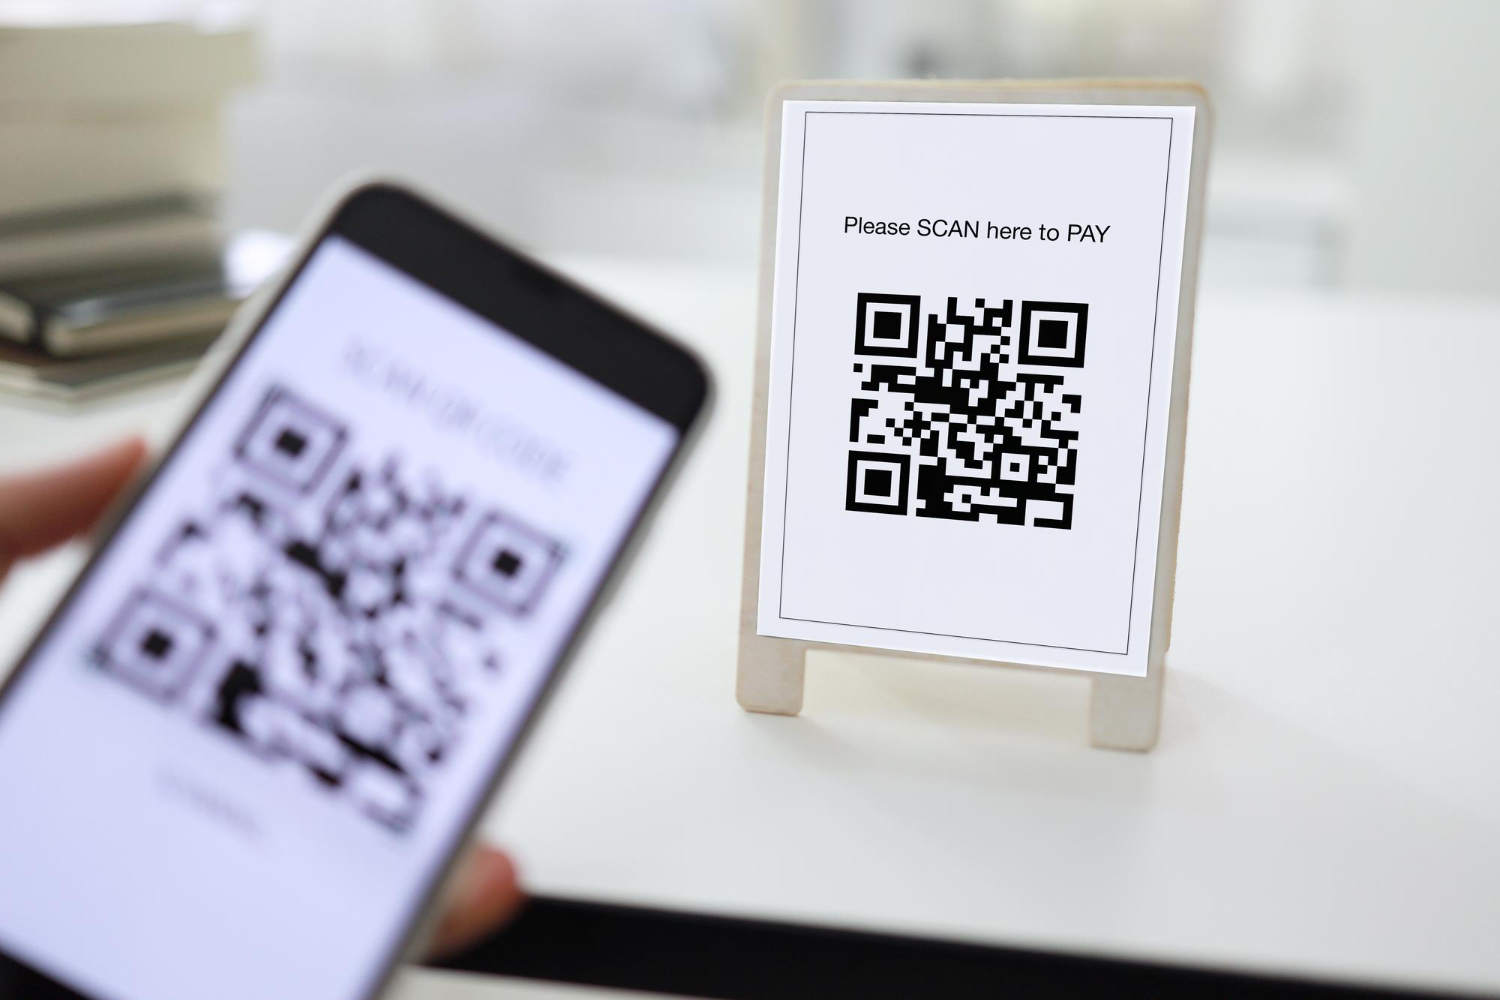
Quishing se temelji na manipulaciji QR kodovima. Napadač kreira QR kod koji izgleda potpuno legitimno, ali vodi na lažnu stranicu, zlonamjernu aplikaciju ili obrazac koji prikuplja osjetljive podatke. Korisnik skenira kod, uvjeren da je riječ o uobičajenoj radnji, primjerice plaćanju parkinga, preuzimanju računa, prijavi na Wi‑Fi ili provjeri statusa pošiljke, i time nesvjesno otvara vrata napadaču.
U tom trenutku korisnik ne vidi ništa sumnjivo, QR kod izgleda kao dio svakodnevnog procesa, a sama radnja skeniranja traje tek nekoliko sekundi, što dodatno smanjuje mogućnost da se prepozna prijetnja. Upravo ta brzina i automatiziranost čine quishing toliko uspješnim, jer napadač iskorištava trenutak u kojem korisnik ne razmišlja, nego samo izvršava radnju.
Budući da QR kodovi ne otkrivaju svoju destinaciju prije skeniranja, korisnik nema mogućnost provjeriti kamo ga vode, što napadačima daje dodatnu prednost. Kodovi su vizualno jednostavni, bez teksta i bez konteksta, pa se korisnik oslanja isključivo na pretpostavku da su legitimni.
Zašto je quishing toliko opasan?
Quishing je opasniji od klasičnog phishinga jer se oslanja na naviku skeniranja QR kodova bez razmišljanja. Korisnici su naučeni da QR kodovi ubrzavaju procese, pa ih skeniraju u pokretu, bez provjere izvora. Automatiziranost čini quishing iznimno učinkovitom metodom prijevare. Napadači znaju da korisnik neće analizirati kod, neće provjeravati URL i neće razmišljati o riziku jer QR kod djeluje kao neutralan, tehnički objekt.
Dodatnu opasnost stvara činjenica da se quishing lako maskira u legitimne poslovne procese. Napadač može zalijepiti svoj QR kod preko originalnog, postaviti ga na javnu površinu ili ga poslati putem e-maila koji izgleda službeno. Korisnik u takvim situacijama ne očekuje prijetnju, pa se napad odvija tiho, bez upozorenja i bez vidljivih znakova da je nešto pošlo po zlu.
Gdje se quishing najčešće pojavljuje?
Quishing se najčešće pojavljuje u okruženjima gdje se QR kodovi koriste kao brza zamjena za linkove, obrasce ili autentifikaciju. Napadači ciljaju situacije u kojima korisnik očekuje jednostavnost i brzinu, pa se kodovi često pojavljuju na mjestima gdje se ne provjerava autentičnost: parkirališta, ugostiteljski objekti, javne površine, poslovne zgrade, dostavne službe, marketinški materijali i e-mailovi koji izgledaju službeno.
Sve veći broj tvrtki koristi QR kodove za račune, prijave, rezervacije, povratne informacije ili preuzimanje dokumenata, pa napadači iskorištavaju tu naviku i kreiraju kodove koji izgledaju identično originalnima. Korisnik u takvim situacijama ne vidi razliku, jer QR kod ne otkriva svoju namjeru dok se ne skenira.
Kako se zaštititi od quishinga?
Zaštita od quishinga ne temelji se na izbjegavanju QR kodova, nego na promjeni načina razmišljanja. Korisnik mora razviti naviku provjere izvora prije skeniranja, osobito kada se kod nalazi na fizičkoj površini koju je lako zamijeniti ili prekriti.
Svaki QR kod koji izgleda sumnjivo, koji je zalijepljen preko drugog, koji se nalazi na neuobičajenom mjestu ili dolazi iz neočekivanog e-maila treba promatrati s oprezom. U trenutku kada korisnik zastane i procijeni kontekst u kojem se kod pojavljuje, smanjuje se mogućnost impulzivnog skeniranja koje napadači najviše iskorištavaju. Kratka procjena od nekoliko sekundi razmišljanja često je dovoljna da se spriječi kompromitacija podataka, jer korisnik počinje prepoznavati situacije koje odstupaju od uobičajenog obrasca.
Dodatnu razinu sigurnosti donosi razumijevanje načina na koji se QR kodovi mogu manipulirati. Kodovi koji su zalijepljeni preko originalnih, oni koji se nalaze na površinama koje djeluju improvizirano ili kodovi koji se pojavljuju u e-mailovima bez jasnog objašnjenja trebaju izazvati sumnju.
Korisnik koji razvije naviku provjeravanja okoline u kojoj se kod nalazi, primjerice provjerom je li plakat originalan, je li površina uredna ili je li kontekst logičan, stvara mentalni filter koji značajno smanjuje rizik od napada. Povećana pažnja ne znači izbjegavanje QR kodova, nego njihovo korištenje s dozom svjesnosti koja je danas nužna.
Tvrtke koje koriste QR kodove trebaju osigurati da su kodovi jasno označeni, vizualno prepoznatljivi i postavljeni na način koji otežava manipulaciju. Kada je kod dio službenog vizualnog identiteta, korisnik lakše prepoznaje autentičnost i smanjuje se prostor za napadače. Poduzeća koja QR kodove postavljaju na fizičke lokacije trebaju voditi računa o tome da su površine čiste, da je dizajn dosljedan i da je kontekst jasan, jer svaki detalj koji djeluje improvizirano može stvoriti prostor za zamjenu.
Korisnicima treba omogućiti alternativne načine pristupa informacijama, kako bi se izbjegla situacija u kojoj su prisiljeni skenirati kod bez mogućnosti provjere. Kada postoji izbor: QR kod, link, fizička informacija ili službena aplikacija, korisnik se osjeća sigurnije i manje je sklon impulzivnom skeniranju.
Također, tvrtke koje aktivno educiraju korisnike dodatno smanjuju rizik od quishinga. Jasne upute, kratke obavijesti, vizualni primjeri autentičnih kodova i upozorenja o mogućim manipulacijama stvaraju kulturu sigurnosti u kojoj korisnik zna što treba provjeriti prije skeniranja.
Kako napadači koriste psihologiju korisnika u quishing napadima?
Napadači koji se služe quishingom ne oslanjaju se samo na tehničke trikove, nego i na vrlo precizno razumijevanje ljudske psihologije. Korisnici su navikli da QR kodovi ubrzavaju procese, pa ih skeniraju u hodu, bez razmišljanja i bez provjere izvora. Automatiziranost postaje ključna slabost koju napadači iskorištavaju. Kada se kod postavi na mjesto gdje ga korisnik očekuje, mozak automatski povezuje kod s legitimnom radnjom, pa se sumnja gotovo u potpunosti isključuje.
Napadači dodatno pojačavaju taj efekt stvaranjem osjećaja hitnosti. Kodovi koji obećavaju brzu prijavu, jednostavno plaćanje ili trenutačan pristup informacijama potiču korisnika da reagira odmah, bez provjere. U takvim situacijama korisnik ne razmišlja o riziku, nego o rješavanju zadatka, što napadačima daje savršenu priliku za manipulaciju. Zato je važno razviti naviku kratke mentalne provjere prije skeniranja jer i nekoliko sekundi razmišljanja može spriječiti ozbiljnu kompromitaciju podataka.
Quishing je nova prijetnja koja traži dodatnu pažnju
Quishing nije samo još jedna kibernetička prijetnja, to je napad koji iskorištava navike korisnika, njihovu potrebu za brzinom i uvjerenje da su QR kodovi sigurni. Upravo zato je važno razumjeti kako funkcionira, gdje se pojavljuje i kako se zaštititi.
Digitalni svijet postaje sve brži, a napadači sve kreativniji, pa je jedini način obrane razvijanje svijesti i opreza. Kada korisnik nauči prepoznati sumnjive situacije, quishing gubi svoju snagu, a QR kodovi ponovno postaju alat koji olakšava, a ne ugrožava svakodnevni rad. Detaljnije o tome kako smanjiti rizik od internetskih prijevara saznajte u našem besplatnom priručniku.
Kako tvrtke osiguravaju kvalitetu i sigurnost svojih digitalnih rješenja?
U okruženju sve izraženijih kibernetičkih prijetnji, pravodobno prepoznavanje rizika, podizanje svijesti zaposlenika i kontinuirano jačanje sigurnosti sustava ključni su za stabilno i pouzdano poslovanje. U Seyfor Hrvatska sigurnosti pristupamo sustavno kroz jasno definirane procese, odgovornosti, redovite provjere i kontinuiranu edukaciju zaposlenika.
Potvrdu takvog pristupa predstavljaju standardi ISO 9001 i ISO/IEC 27001, prema kojima je tvrtka Seyfor Hrvatska i ove godine uspješno prošla nadzorne provjere.
Korisnicima programskih rješenja Minimax i Saop to pruža dodatnu sigurnost da iza proizvoda koje svakodnevno upotrebljavaju stoje uređeni procesi, jasno definirane odgovornosti i procedure te sustavan pristup zaštiti informacija.
Uz odgovoran odnos prema zaštiti osobnih podataka, navedeno čini dio jedinstvenog cilja: pružati korisnicima pouzdanu uslugu te informacijama koje nam povjeravaju upravljati odgovorno, sigurno i sustavno.
Jer pouzdano programsko rješenje ne čini samo ono što je korisniku vidljivo na ekranu, već i sve ono što pouzdano radi u njegovoj pozadini.
Pripremio: Ivan VIDAS, mag. oec.
Sadržaj je isključivo informativne prirode. Saop ne pruža pravne, porezne ili računovodstvene savjete. Za dodatne informacije obratite se nadležnim institucijama ili ovlaštenim stručnjacima.